Los Fraudes utilizan un esquema de engaño de Smolensk bajo el pretexto de actualizar la información sobre el apego a la clínica
Los Fraudes utilizan un nuevo esquema de engaño, que se disfraza como instalaciones médicas
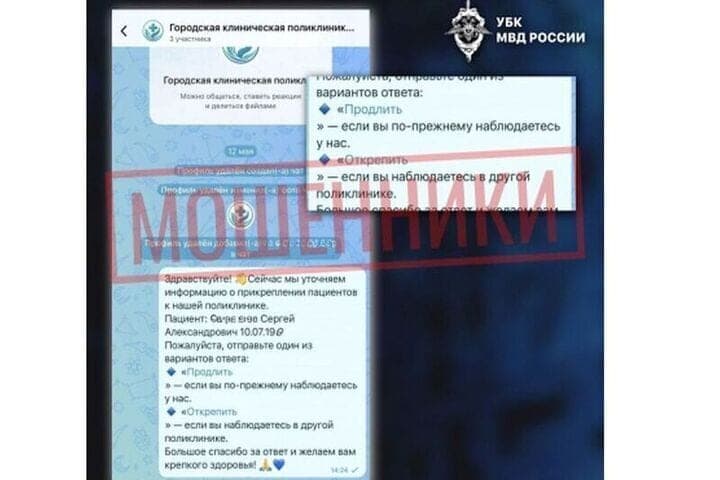
Los fraudsters utilizan un nuevo esquema de engaño, enmascarando como instituciones médicas. Los atacantes hackean cuentas y las hacen en el estilo de perfiles de las clínicas, después de lo cual envían mensajes con una solicitud para hacer clic en el enlace supuestamente para apego o desconexión de la institución médica.
De hecho, este enlace conduce a un sitio de phishing. Allí, se pide a los usuarios que introduzcan un código de un mensaje SMS y lo envíen a un chat bajo el pretexto de confirmar datos. Tales acciones permiten a los delincuentes tener pleno acceso a las cuentas ciudadanas en mensajeros o en el portal “Servicios estatales”.
Es importante recordar que las agencias gubernamentales no se ponen en contacto con los ciudadanos a través de mensajeros y redes sociales para actualizar o confirmar información. Para resolver estos problemas, se invita a la gente a una recepción personal.