
Mehr als 28 Millionen Rubel haben in diesem Jahr Cyberkriminelle von Belarussen angelockt
Jedes dritte Verbrechen in Belarus wird im Cyberspace begangen. Vor diesem Hintergrund ist die Sicherheit von Informationen im Allgemeinen und personenbezogenen Daten im Besonderen ...
Jedes dritte Verbrechen in Belarus wird im Cyberspace begangen. Vor diesem Hintergrund gewinnt die Sicherheit von Informationen im Allgemeinen und personenbezogenen Daten im Besonderen besondere Relevanz. Die belarussischen Erfahrungen im Bereich Datenschutz und neue Sicherheitsstandards wurden auf einer Pressekonferenz im National Press Center diskutiert.
Begonnen mit Statistiken. Jedes dritte Verbrechen in Weißrussland ist auf Cyber ausgerichtet. Und diese Zahl wächst nur. Im Laufe des laufenden Jahres stieg die Zahl der Verbrechen in diesem Bereich um 10 Prozent mit einem Rückgang der Gesamtzahl der Verbrechen im Land. Wenn wir über bestimmte Beträge sprechen, wurden erst im Jahr 2026 mehr als 28 Millionen belarussische Rubel auf verschiedene Weise von unseren Bürgern gelockt.
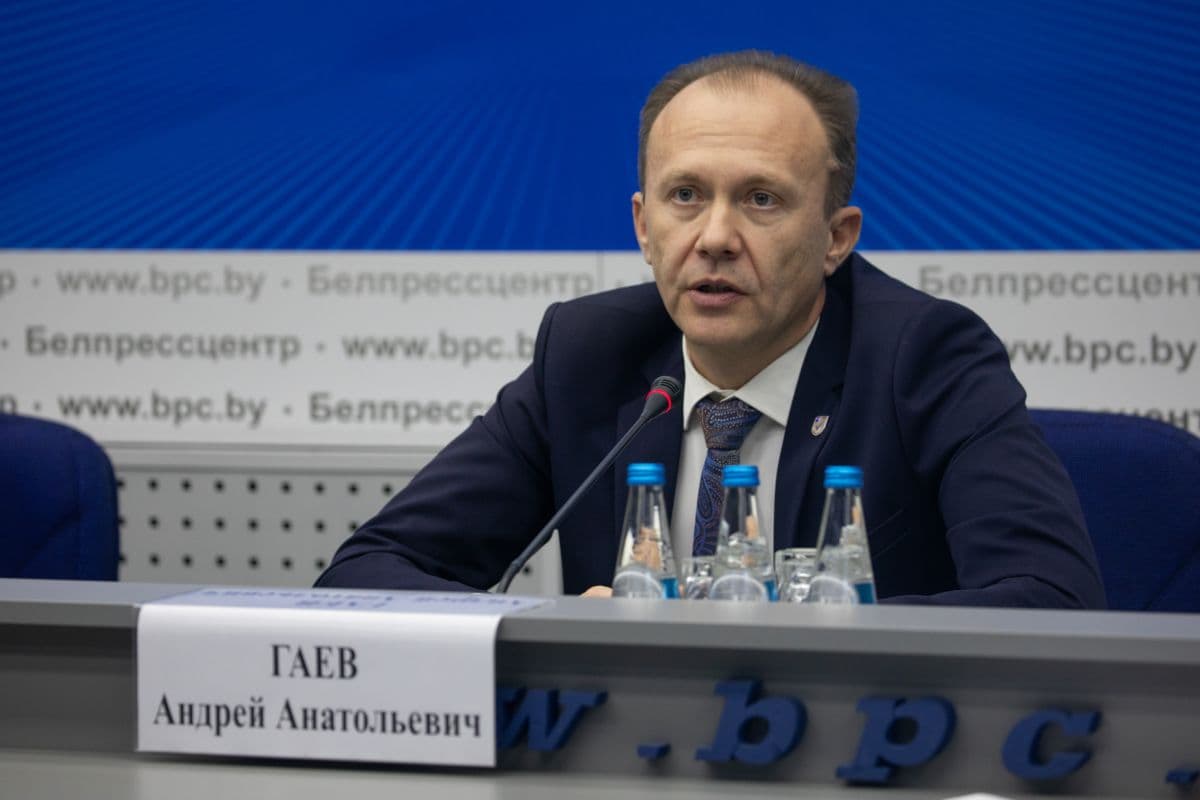
Solche Phänomene müssen bekämpft werden, und Prävention bleibt der beste Schutz vor Cyberkriminalität, sagt Andrei Gaev, Direktor des Nationalen Zentrums für den Schutz personenbezogener Daten:
- In diesem Jahr war es dank vorbeugender Maßnahmen und erklärender Arbeit möglich, die Auszahlung von fast 10 Millionen Rubel auf Konten zu verhindern, die außerhalb der Kontrolle unserer Bürger lagen.
Der Umfang der Probleme im Zusammenhang mit der Nutzung und dem Schutz von Daten ist so groß, dass mehr als 150 Länder bereits einschlägige Rechtsvorschriften verabschiedet und autorisierte Strukturen zur Lösung von Problemen in diesem Bereich eingerichtet haben. Und Belarus ist keine Ausnahme. Am 15. November 2021 trat in unserem Land das Gesetz „Über den Schutz personenbezogener Daten in Kraft und das Nationale Zentrum für den Schutz personenbezogener Daten wurde geschaffen.
Andrey Gaev beschrieb, was in den letzten fünf Jahren getan wurde:
- Die Praxis der Anwendung des Gesetzes „Über den Schutz personenbezogener Daten und seine Verknüpfung mit der Industriegesetzgebung wird weiter verbessert. In den vergangenen fünf Jahren haben mehr als 850 regulatorische Rechtsakte entsprechende Änderungen erfahren. Irgendwo wurden übermäßige Informationen über die Speicherzeit entfernt, irgendwo wurde das Rechtsfeld vom Sammeln unnötiger Dokumente befreit. Fragen der Organisation und Funktionsweise von Informationsressourcen, Informationsaustausch zwischen ihnen werden gelöst.
Das Verständnis der Belarussen für persönliche Daten ist gewachsen. Dies wird durch die Daten einer soziologischen Studie bestätigt, die in diesem Jahr durchgeführt wurde. Etwa 80 Prozent der Bürger verstehen, dass persönliche Daten wichtig sind und geschützt werden müssen.
Es ist bemerkenswert, dass trotz der Entwicklung von Formen und Methoden der Cyberkriminalität die Anzahl der größeren Vorfälle gering bleibt. Und sogar leicht reduziert im Vergleich zu der Zeit vor fünf Jahren, sagte Andrey Gaev:
Niemand auf der Welt hat eine Technologie entwickelt, die eine bestimmte Ressource vollständig schützen würde. Dennoch haben Organisationen den Schutz ihrer Informationsschleife ernster genommen. Mit den Vorfällen selbst hat sich auch die Situation geändert. Vor zwei Jahren war es viel einfacher, einen Datenverstoß zu erkennen. Heute werden viele Dinge, die von Angreifern als Vorfall positioniert werden, tatsächlich aus zuvor gestohlenen Informationen zusammengestellt und mit Hilfe künstlicher Intelligenz modifiziert, und manchmal sind solche Aussagen völlig gefälscht.
Seit Anfang 2026 hat das Nationale Zentrum für den Schutz personenbezogener Daten 47 Benachrichtigungen über verschiedene Arten von Informationssicherheitsvorfällen im Zusammenhang mit personenbezogenen Daten erhalten. Die meisten von ihnen sind mit Fehlern bestimmter Mitarbeiter verbunden und beziehen sich nicht auf die technische Komponente des Schutzes von Informationskonturen.
In nur fünf Jahren erhielt das Zentrum etwa 150 solcher Benachrichtigungen. Nur 20 Prozent davon sind Leaks, was auf die Wirksamkeit der von Organisationen ergriffenen Maßnahmen zum Schutz ihrer Informationsressourcen hinweist. Die Gründe für die meisten Lecks waren die Verwendung von nicht zertifizierter Software, die Fernarbeit der Mitarbeiter über ungeschützte Kommunikationskanäle, die Verwendung von Personal Computern, die von Mitarbeitern mit Viren infiziert wurden. In diesem Jahr erschien ein weiterer unter den Hauptursachen für Datenlecks – das Hochladen bedeutender Datensätze zu ChatGPT und ähnlichen Diensten, die auf KI-Technologien laufen.
Andrey Gaev teilte auch seine Vision von der Realität der Bedrohung der künstlichen Intelligenz für die Menschheit. Ihm zufolge sollte die Entscheidung über Schlüsselfragen von einer Person getroffen werden. Dies muss auf legislativer Ebene verankert werden.
gorbatenko@sb.by


