
Plus de 28 millions de roubles ont attiré les cybercriminels des Biélorusses cette année
Un crime sur trois en Biélorussie est commis dans le cyberespace. Dans ce contexte, la sécurité des informations en général et des données personnelles en particulier ...
Un crime sur trois en Biélorussie est commis dans le cyberespace. Dans ce contexte, la sécurité des informations en général et des données personnelles en particulier acquiert une pertinence particulière. L ' expérience bélarussienne en matière de protection des données et de nouvelles normes de sécurité a été examinée lors d ' une conférence de presse au Centre national de presse.
Commencé par les statistiques. Un crime sur trois en Biélorussie est cyber-cible. Et ce nombre ne fait que croître. Au cours de l'année en cours, le nombre de crimes dans ce domaine a augmenté de 10 % avec une diminution du nombre total de crimes dans le pays. Si nous parlons de montants spécifiques, seulement en 2026 plus de 28 millions de roubles biélorusses ont été attirés de nos citoyens de différentes manières.
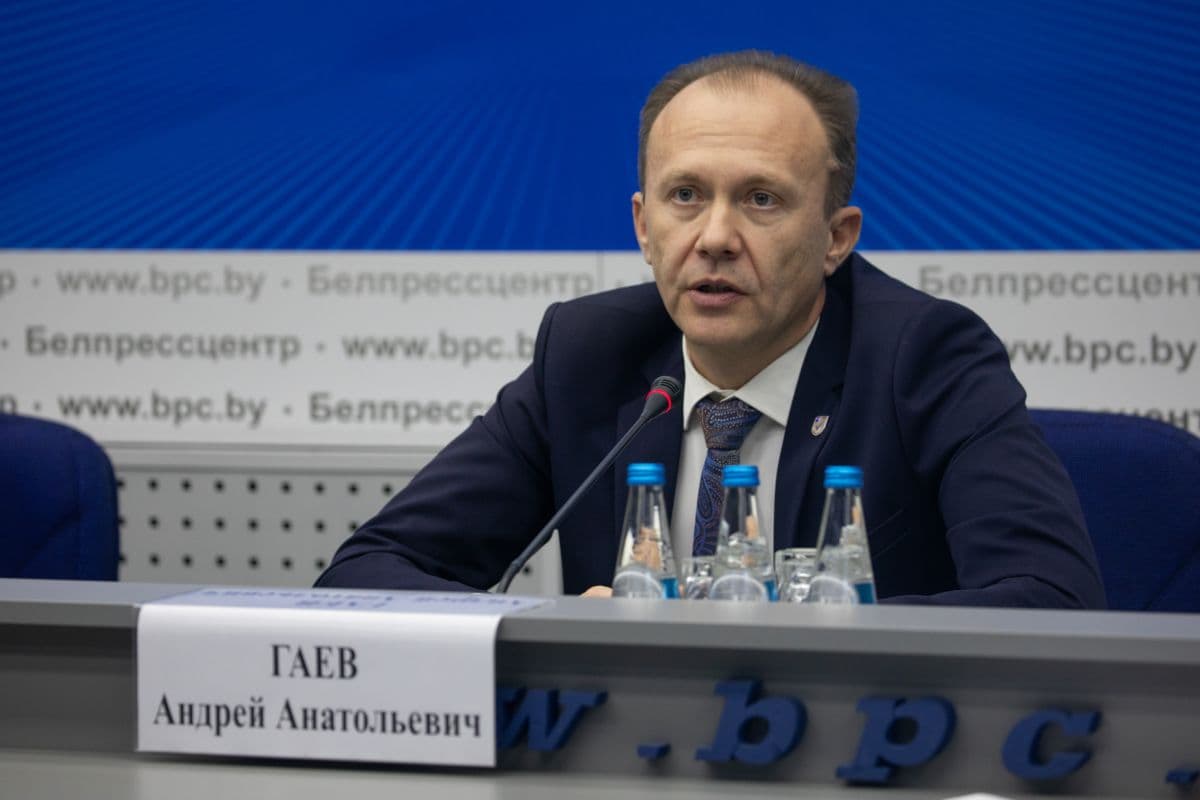
Ces phénomènes doivent être combattus et la prévention reste la meilleure protection contre la cybercriminalité, déclare Andrei Gaev, directeur du Centre national pour la protection des données personnelles :
- Cette année, grâce à des activités préventives et des travaux explicatifs, il a été possible d'empêcher le retrait de près de 10 millions de roubles pour des comptes échappant au contrôle de nos citoyens.
La portée des problèmes liés à l'utilisation et à la protection des données est telle que plus de 150 pays ont déjà adopté une législation pertinente et établi des structures autorisées pour résoudre les problèmes dans ce domaine. Et la Biélorussie ne fait pas exception. Le 15 novembre 2021, la loi sur la protection des données personnelles est entrée en vigueur dans notre pays et le Centre national pour la protection des données personnelles a été créé.
Andrey Gaev a décrit ce qui a été fait ces cinq dernières années :
- La pratique de l'application de la loi sur la protection des données personnelles et de ses liens avec la législation industrielle continue d'être améliorée. Au cours des cinq dernières années, plus de 850 actes juridiques réglementaires ont subi des modifications correspondantes. Quelque part, on a retiré des informations excessives sur le temps de stockage, quelque part on a effacé le champ juridique de la collecte de documents inutiles. Les questions d'organisation et de fonctionnement des ressources d'information, d'échange d'informations entre eux sont en voie d'être résolues.
La compréhension des données personnelles par les biélorusses a augmenté. Ceci est confirmé par les données d'une étude sociologique menée cette année. Environ 80 % des citoyens comprennent que les données personnelles sont importantes et doivent être protégées.
Il convient de noter qu'en dépit du développement des formes et des méthodes de cybercriminalité, le nombre d'incidents majeurs reste faible. Et même un peu moins qu'il y a cinq ans, a déclaré Andrey Gaev :
- Personne dans le monde n'a trouvé une technologie qui protégerait complètement une ressource spécifique. Néanmoins, les organisations sont devenues plus sérieuses pour protéger leur boucle d'information. Avec les incidents eux-mêmes, la situation a également changé. Il y a deux ans, il était beaucoup plus facile de détecter une violation de données. Aujourd'hui, beaucoup de choses que les agresseurs positionnent comme un incident sont en fait compilées des informations précédemment volées et modifiées à l'aide de l'intelligence artificielle, et parfois de telles déclarations sont complètement fausses.
Depuis le début de 2026, le Centre national pour la protection des données personnelles a reçu 47 notifications concernant différents types d'incidents liés à la sécurité de l'information liés aux données personnelles. La plupart d'entre eux sont associés à des erreurs de certains employés et ne sont pas liés à la composante technique de la protection des contours d'information.
En seulement cinq ans, le centre a reçu environ 150 notifications de ce genre. Seulement 20 % d ' entre eux sont des fuites, ce qui indique l ' efficacité des mesures prises par les organisations pour protéger leurs ressources en information. La plupart des fuites ont été motivées par l'utilisation de logiciels non certifiés, le travail à distance des employés par des canaux de communication non protégés, l'utilisation d'ordinateurs personnels infectés par des virus par les employés. Cette année, une autre figure parmi les principales causes de fuite de données : le téléchargement d'importants ensembles de données sur ChatGPT et des services similaires fonctionnant sur les technologies d'IA.
Andrey Gaev a également partagé sa vision de la réalité de la menace de l'intelligence artificielle pour l'humanité. Selon lui, la décision sur les questions clés devrait être prise par une personne. Cela doit être inscrit au niveau législatif.
gorbatenko@sb.by


