
أكثر من 28 مليون روبل استدرجوا مجرمي الإنترنت من البيلاروسيين هذا العام
وترتكب كل جريمة ثالثة في بيلاروس في الفضاء الإلكتروني. وإزاء هذه الخلفية، أمن المعلومات بصفة عامة والبيانات الشخصية بوجه خاص ...
وترتكب كل جريمة ثالثة في بيلاروس في الفضاء الإلكتروني. وإزاء هذه الخلفية، يكتسب أمن المعلومات عموما والبيانات الشخصية بوجه خاص أهمية خاصة. ونوقشت تجربة بيلاروس في مجال حماية البيانات والمعايير الأمنية الجديدة في مؤتمر صحفي في مركز الصحافة الوطني.
بدأت بالإحصاءات وتستهدف كل جريمة ثالثة في بيلاروس الإنترنت. وهذا الرقم ينمو فقط وخلال السنة الحالية، زاد عدد الجرائم في هذا المجال بنسبة 10 في المائة مع انخفاض العدد الإجمالي للجرائم في البلد. وإذا تحدثنا عن مبالغ محددة، فإن ما يزيد على 28 مليون روبل بيلاروسي فقط في عام 2026 تم إغواءه من مواطنينا بطرق مختلفة.
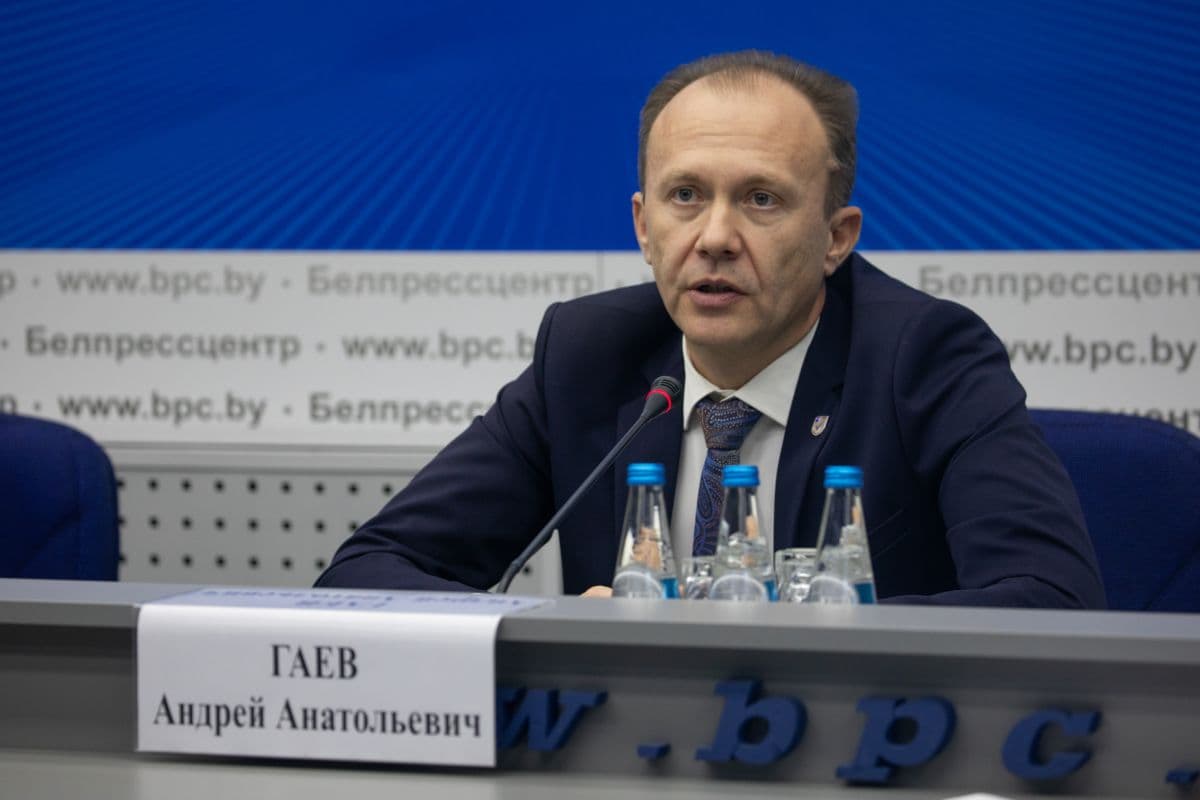
ويجب التصدي لهذه الظواهر، كما أن الوقاية لا تزال أفضل حماية من الجريمة السيبرانية، كما يقول أندري غايف، مدير المركز الوطني لحماية البيانات الشخصية:
- بفضل الأنشطة الوقائية والأعمال التفسيرية، أمكن منع سحب ما يقرب من 10 ملايين روبل إلى حسابات خارجة عن سيطرة مواطنينا.
إن نطاق المشاكل المرتبطة باستخدام البيانات وحمايتها كبير جدا لدرجة أن أكثر من ١٥٠ بلدا قد اعتمد بالفعل التشريعات ذات الصلة وأنشأ هياكل مأذون بها لحل المشاكل في هذا المجال. وبيلاروس ليست استثناء. وفي 15 تشرين الثاني/نوفمبر 2021، دخل قانون " حماية البيانات الشخصية " حيز النفاذ في بلدنا، وأنشئ المركز الوطني لحماية البيانات الشخصية.
ووصف أندري غايف ما جرى على مدى السنوات الخمس الماضية:
- لا تزال ممارسة تطبيق قانون " حماية البيانات الشخصية " وربطه بتشريعات الصناعة تتحسن. وعلى مدى السنوات الخمس الماضية، شهدت أكثر من 850 قانوناً قانونياً تنظيمياً تغييرات مماثلة. وفي مكان ما أزال المعلومات عن وقت التخزين المفرط، وأجاز المجال القانوني في مكان ما من جمع الوثائق غير الضرورية. ويجري حل المسائل المتعلقة بتنظيم وإدارة موارد المعلومات، وتبادل المعلومات فيما بينها.
وقد ازداد فهم بيلاروس للبيانات الشخصية. وهذا ما تؤكده بيانات دراسة اجتماعية أجريت هذا العام. ويدرك حوالي 80 في المائة من المواطنين أن البيانات الشخصية مهمة ويجب حمايتها.
ومن الجدير بالذكر أنه على الرغم من وضع أشكال وأساليب الجريمة السيبرانية، لا يزال عدد الحوادث الكبرى صغيرا. وحتى مع انخفاض طفيف بالمقارنة مع الفترة قبل خمس سنوات، قال أندري غايف:
-لا أحد في العالم نشأ بتقنية ستحمي بالكامل مورداً محدداً ومع ذلك، أصبحت المنظمات أكثر جدية فيما يتعلق بحماية حلقة معلوماتها. ومع وقوع الحوادث نفسها، تغير الوضع أيضا. قبل عامين، كان من الأسهل اكتشاف اختراق البيانات. واليوم، فإن العديد من الأشياء التي يضعها المهاجمون كحادث تجمّع بالفعل معلومات من معلومات مسروقة من قبل وتعدّل بمساعدة الاستخبارات الاصطناعية، وأحياناً تكون هذه البيانات مزيفة تماماً.
Since the beginning of 2026, the National Center for Personal Data Protection has received 47 notifications about various types of information security incidents related to personal data. ويرتبط معظمها بأخطاء موظفين محددين، وهي لا تتصل بالعنصر التقني في مجال حماية المعلومات.
In just five years, the center received about 150 such notifications. ولا يوجد سوى 20 في المائة من هذه التسربات، مما يدل على فعالية التدابير التي تتخذها المنظمات لحماية مواردها الإعلامية. The reasons for most of the leaks were the use of uncertified software, remote work of employees through unprotected communication channels, the use of personal computers contaminated with viruses by employees. This year, another one appeared in the top causes of data leakage — uploading significant data sets to ChatGPT and similar services running on AI technologies.
وشاطر أندري غايف أيضا رؤيته لواقع تهديد الذكاء الاصطناعي للبشرية. ووفقاً له، ينبغي أن يتخذ الشخص القرار بشأن القضايا الرئيسية. ويجب تكريس ذلك على المستوى التشريعي.
gorbatenko@sb.by


