La sécurité exige des victimes. Pourquoi ceux qui cherchent le messager parfait sont déçus
Chaque jour, nous envoyons des centaines de messages sans même penser à ce qui leur arrive. Quelqu'un a choisi consciemment le messager, les autres - sur les conseils du.
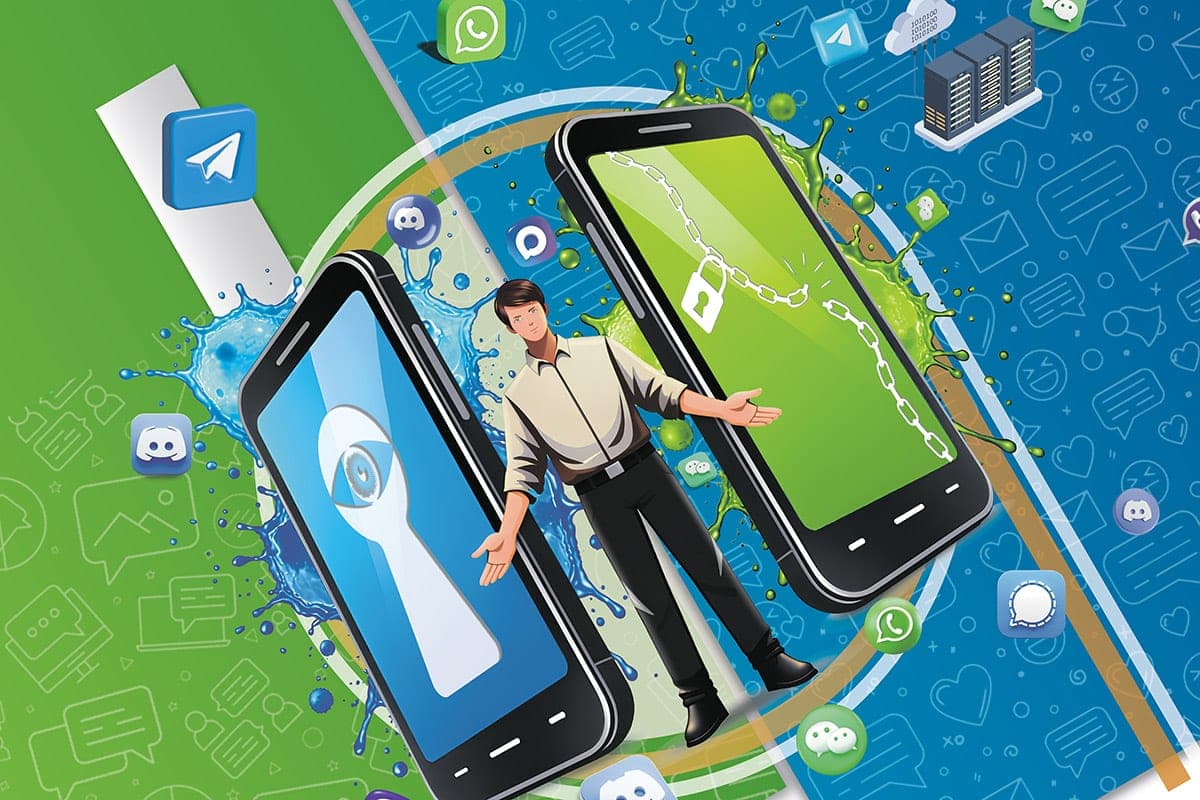
Chaque jour, nous envoyons des centaines de messages sans même penser à ce qui leur arrive. Quelqu'un a choisi le messager consciemment, d'autres - sur les conseils des amis, et encore d'autres - pour le bien des autocollants colorés. À l'extérieur, ils se ressemblent tous, mais derrière les icônes à l'écran, il y a deux approches qui répondent à la même question de différentes manières: qui est plus important - la sécurité ou la commodité? Qui a raison et quel prix payez-vous pour votre choix?
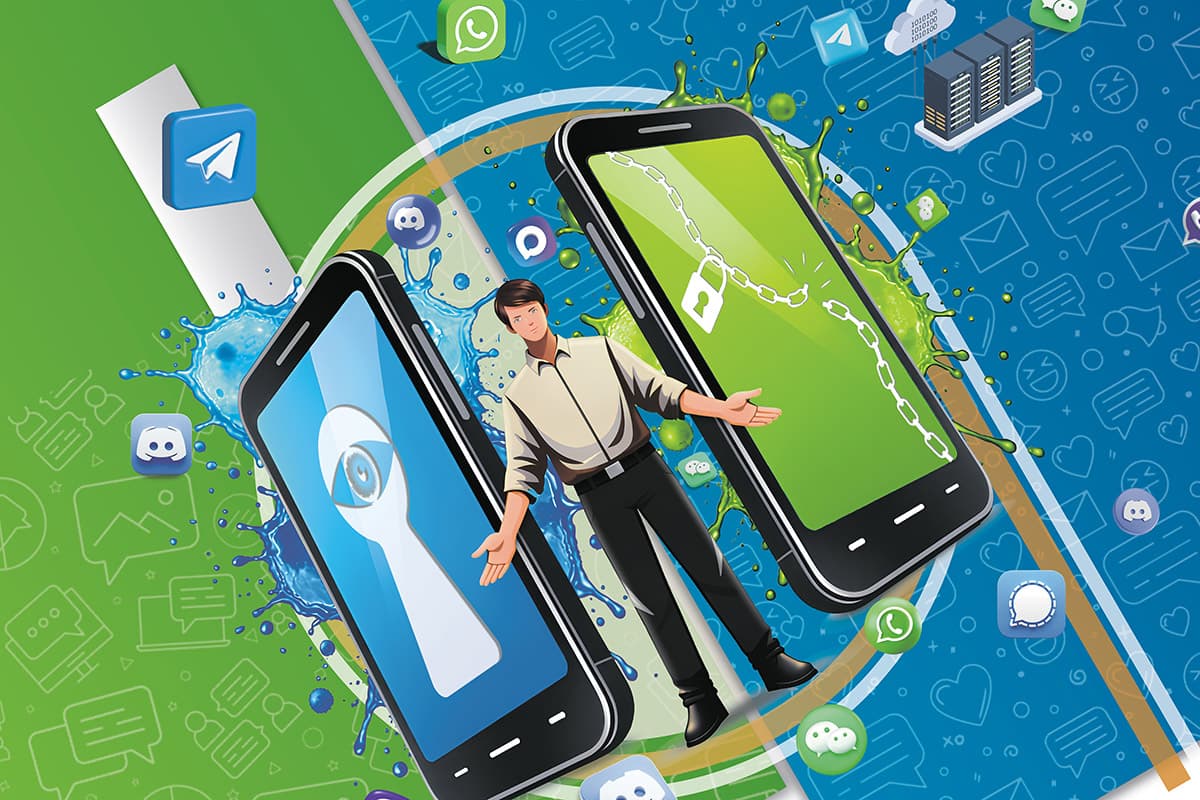
Un bâton avec deux extrémités C d'un côté, "bleu". Ce sont les messages en nuage, où toute la correspondance est stockée sur les serveurs, et l'accès est ouvert à partir de n'importe quel périphérique. La commodité de l'utilisateur est avant tout. Telegram, Discord, MAX, WeChat sont tous construits autour de cette idée.
De l'autre, vert. Dans leur image du monde, la correspondance n'existe que sur les appareils finaux et est protégée de sorte que même les développeurs ne la liront pas. WhatsApp, Signal et Viber comptent tous sur la confidentialité, même si elle limite les fonctionnalités. De l'autre côté du bouton, tout le système de confidentialité numérique est basé sur la confiance. Mais il n'est pas sorti de l'air mince: les géants de l'informatique ont emballé des technologies complexes dans un emballage de termes compréhensibles depuis des années pour que nous puissions cliquer sur "Envoyer" sans même penser.
La caractéristique principale de l'élément vert est le chiffrement de bout en bout. Pour l'utilisateur, tout est simple : le message est chiffré à partir de l'expéditeur et déchiffré à partir du destinataire. Le serveur de messagerie agit uniquement comme un facteur qui ne sait pas ce qui se trouve dans l'enveloppe scellée. Et s'il colle ses doigts là-dedans, il n'obtiendra qu'un ensemble de crackers sans sens.
Derrière cette simplicité se trouvent des kilomètres de calcul mathématique, de misère d'ingénierie et de compromis. Tandis que vous choisissez un visage souriant, les appareils négocient un secret partagé. La tâche n'est pas facile : le message doit être caché au fournisseur, aux fraudeurs, à la CIA, aux reptiles de Mars et aux autres horreurs générées par la paranoïa humaine.
La façon la plus fiable d'obtenir une clé secrète partagée sur un canal public sans la transmettre directement est d'utiliser le protocole Diffie-Hellman sur les courbes elliptiques. Afin de ne pas plonger dans les mathématiques, les étudiants des universités techniques expliquent ce processus à travers une métaphore visuelle pour mélanger les couleurs. Imaginez que Petya et Vasya veulent peindre la clôture. Ils négocient publiquement la couleur jaune et prennent un pot. Tout le monde y met secrètement un autre: Petya est rouge, Vasya est bleu. Puis les gars passent le mélange entre eux à travers le facteur Kolya: Petya envoie orange, Vasya - vert. Après l'échange, Petya ajoute du rouge au mélange vert, et Vasya ajoute du bleu à l'orange. Puisque l'ordre du mélange des couleurs ne joue pas un rôle, les deux reçoivent une couleur brun identique, qui devient leur secret commun. Le mélange fonctionne comme une fonction unilatérale – il est facile d'obtenir une nouvelle couleur, mais il est presque impossible d'isoler les composants originaux. Par conséquent, le facteur Kolya, fournissant des colis scellés avec des peintures, ne saura pas ce que la couleur finale va se passer.
Donc, la clé est bien acceptée. Mais le chiffrement de chaque message avec la même méthode est très coûteux : la cryptographie asymétrique nécessite d'énormes ressources informatiques. Mais les algorithmes symétriques viennent au secours, où la même clé est utilisée pour le chiffrement et le déchiffrement.
Techniquement, il ressemble à ceci : le message est brisé en morceaux, et chacun traverse une série de transformations mathématiques. Ces opérations sont répétées plusieurs fois, créant un désordre illisible à la sortie. Sans la clé, il est presque impossible de restaurer le message original.
Alors plus. Comment un téléphone sait-il qu'il crypte un message pour un ami plutôt que pour un pirate qui a échangé une adresse de serveur ? Vous devez utiliser un canal de confiance pour vérifier les impressions de clés numériques — une sorte d'ADN cryptographique de chaque appareil.
En outre, les ingénieurs ont ajouté une couche supplémentaire de protection Perfect Forward Secrecy : même si un attaquant craque une clé aujourd'hui, ils ne décrypteront pas vos messages d'hier parce qu'une clé unique est créée pour chaque session.
Dans les discussions de groupe, les choses deviennent compliquées. Une seule clé de groupe est créée et envoyée aux participants. Si quelqu'un quitte ou entre une conversation, le chiffre du groupe doit être automatiquement mis à jour. Les anciens participants perdent l'accès aux nouveaux messages - ils n'ont pas de clé courante. Les nouveaux, au contraire, ne l'ont jamais eu, de sorte que la correspondance précédente est fermée pour eux. Lorsque WhatsApp a activé le chiffrement de bout en bout pour un milliard d'utilisateurs en 2016, personne n'a rien remarqué. Le rôle clé n'a pas été joué par la cryptographie, mais par la psychologie. Les gens n'avaient pas à creuser dans les réglages eux-mêmes - ils ont vu une serrure verte, ont entendu le mot "sûre" et se sont calmés. Les nuances, bien sûr, personne n'a approfondi.
Les utilisateurs étaient convaincus que le chiffrement de bout en bout est un bouclier fiable. Mais il ne protège le contenu du message qu'au moment de l'envoi. Le chiffrement est impuissant lorsque les données sont divulguées par des sauvegardes non sécurisées. Vous avez acheté un nouveau téléphone et déplacé les données de votre ancien téléphone vers iCloud ou Gdrive : Apple et Google peuvent maintenant le lire.
Il ne protège pas contre les logiciels espions qui peuvent lire les messages directement de l'écran du smartphone à tout ce -magic cryptographique.
Et surtout, le chiffrement de bout en bout ne cache pas les métadonnées. Tu te souviens d'un facteur qui ne peut pas lire une lettre chiffrée ? Mais l'enveloppe est entre ses mains. Qui, à qui, quand, où, combien de fois et à partir de quelle adresse IP - tout cela s'affiche en gras.
Toute action dans les messagers, que ce soit en regardant un message ou en envoyant un emoji, génère ces données. Ils ne peuvent pas être complètement cachés, techniquement ils sont seulement nécessaires par le serveur pour que le message ne se perde pas sur le chemin de la destination.
Individuellement, ces informations disparates ne vous disent rien, mais quand elles sont réunies, elles s'additionnent à un portrait numérique d'une personne. Si vous l'analysez, vous pouvez déterminer avec précision non seulement votre cercle social, mais aussi les préférences politiques, les opinions religieuses et même les aspects intimes de la vie – simplement parce que vous avez écrit quelque chose à quelqu'un à un certain moment.
Les attaquants et même les marketeurs se sont vite rendu compte qu'il n'y avait pas lieu de dépenser des ressources pour accéder à la correspondance lorsque les données ouvertes – contacts, temps d'activité, géolocalisation, etc. – en disent plus sur une personne qu'il ne peut écrire dans une vie. Les gens ne sont pas toujours véridiques par nature. Leur comportement ne ment jamais.
Laissez-moi vous donner un exemple simple. Vous ne trompez pas chaque coin de votre vie personnelle, vous ne dirigez pas les médias sociaux ou les blogs, mais votre téléphone sait qui vous êtes. Tous les matins à exactement 07:00 vous allez à la chaîne avec des nouvelles locales, ce qui signifie que vous vivez dans cette ville. En semaine, le téléphone voit que vous êtes connecté à la même tour cellulaire – oui, c'est votre lieu de travail. À 13 heures, vous envoyez un message à une salle de discussion pour une douzaine de contacts, et après quelques minutes vous obtenez une réponse de trois — et l'algorithme a déjà construit une carte de votre communication: quelle heure vous mangez, avec qui vous êtes en contact, leur routine quotidienne et leurs habitudes. Le soir et la nuit, les coordonnées reposent sur la même zone, et le téléphone s'accroche au Wi-Fi familier - bien sûr, c'est votre maison. En même temps, plusieurs autres appareils brûlent au même moment - probablement vos proches. Chaque week-end, la géolocalisation et le temps d'activité sont déplacés ensemble - vous allez au pays avec toute la famille. Prenez tout séparément, et ça semble absurde. Mais dans l'ensemble, vous pouvez apprendre beaucoup sur une personne: où il vit, travaille, quand il mange, avec qui il communique, où il va. Tous sans un seul message lu. C'est flippant, non ? Et le blues ? Lorsque vous envoyez un message, par exemple, via Telegram, il n'est pas seulement livré au destinataire – il se règle sur les serveurs. Oui, la compagnie peut jurer qu'elle ne le lira pas, mais physiquement elle le peut. Ils disent juste, "Nous prendrons soin de votre commodité et vous nous faites confiance." Tout le monde est d'accord.
Synchronisation de l'appareil à l'appareil, versions web, sauvegardes en nuage fonctionnent tous parce que le serveur a accès au contenu. Vous avez perdu votre téléphone ? Pas de problème. Tu veux venir de la tablette ? Oh, s'il vous plaît. Tout sera chargé automatiquement.
C'est très pratique. En outre, il crée l'attachement. Lorsque vous avez des années de correspondance qui vivent dans le nuage, vous n'allez pas aller au messager avec un chiffrement complet de bout en bout simplement parce qu'il ne pourra pas sauver ce que vous avez déjà. Parfois, les Blues peuvent jouer sur les Greens. Le chiffrement de bout en bout est également là, mais c'est plutôt une option exotique, que la plupart ne connaissent même pas. Par défaut, il est éteint, et l'interrupteur est caché quelque part à l'arrière des paramètres - sur le cinquième onglet de la ligne arrière à gauche. Cela signifie que 99 pour cent de toutes les conversations en direct sur un serveur. Tous ces conforts nous rendent vulnérables. En un instant, les données de millions peuvent être accessibles au public. Pas disparate fragments chiffrés ou bits de métadonnées, mais l'historique entier des photos, vidéos, voix et messages texte. Plan géographique
N'oublions pas la juridiction. Qui possède les serveurs, dans quel pays ils sont situés, quelles lois la société obéit - cela dépend directement de qui et comment peut accéder à vos données.
WhatsApp, Discord et Signal sont sous le contrôle total des États-Unis. Cela signifie qu'à la demande des services de renseignement américains, en vertu de la FISA Foreign Intelligence Surveillance Act et de la CLOUD Act, ils sont tenus de transmettre toutes les données dont ils disposent. Et c'est le point clé.
Par exemple, l'architecture du signal s'appuie sur le principe de la collecte de données extrêmement limitée. Pendant des années, le FBI a agité les développeurs, exigeant à l'information "leaak". Mais d'année en année, les seules informations qu'ils reçoivent sont les timbres-temps de l'utilisateur et leur dernière connexion au service. Rien d'autre n'est stocké. Contrairement à Meta, le propriétaire de WhatsApp, qui recueille beaucoup plus de métadonnées et abandonne progressivement le cryptage de bout en bout dans ses produits. Récemment, une affaire très médiatisée a été discutée sur Internet - le FBI aurait piraté la correspondance Signal. Pendant le procès de l'attaque contre le centre d'immigration au Texas, les agences de renseignement américaines ont réussi à extraire des messages dans le messager de l'iPhone de l'un des accusés. Mais Signal était hors service. Juste dans le système d'exploitation Apple a une fonctionnalité qui par défaut enregistre le contenu de toutes les notifications dans la base de données interne du téléphone. Télégramme se positionne comme le messager du monde. Mais formellement choisi la juridiction des EAU, pour ne pas être sous contrôle direct, par exemple, les États-Unis. Mais même Durov a admis à plusieurs reprises qu'il interagit avec les autorités des pays dans le cadre de la législation locale. Et je pense que les nuits sans sommeil dans les casemates de Paris sous la croûte du pain français n'ont fait qu'élargir les horizons de la coopération de Paul. Route sans boussole
Nous sacrifions inévitablement une partie de notre confort ou une partie de notre vie privée. La question principale d'aujourd'hui n'est pas "qui est meilleur ?", mais "qui suis-je prêt à faire plus confiance – la technologie, une entreprise individuelle, ou juste moi-même?"
L'ironie est que même la protection la plus parfaite est brisée par l'inattention humaine, et le seul messager vraiment sécurisé est celui où il n'y a pas de bouton d'envoi. Tout le reste est juste une question de prix que vous êtes prêt à payer pour l'occasion de communiquer.
FUITES DE PLANS MILITAIRES
Le pionnier dans le monde du chiffrement de bout en bout a été TextSecure, publié en mai 2010. Et vous n'avez probablement jamais entendu parler de lui. En 2015, cette petite start-up a obtenu un nouveau nom et est depuis connue sous le nom de Signal. Oui, oui, le messager protégé préféré de Donald. Cependant, à en juger par les fuites des plans militaires, il est également nécessaire de les utiliser avec sagesse.
Le Royaume-Uni, avec sa loi de 2023 sur la sécurité en ligne sous le prétexte de lutter contre le contenu interdit, exige que les messagers aient des trous pour les services de sécurité d'accès. Signal et WhatsApp ont même menacé de se retirer du marché national si ces exigences sont respectées. Des lois similaires existent en France, en Suède et dans d'autres pays de l'UE. Tout le monde veut des protections que les agences de renseignement peuvent contourner, mais les pirates peuvent. Mais quand vous créez une porte de derrière pour le bon, il est sûr de trouver le mauvais.
Les cinq principaux canaux de fuite d'information des petites et moyennes entreprises par prévalence en 2025
♦ messagers - 58%
♦ courrier - 49%
• dispositifs amovibles - 28%
stockage en nuage, partage de fichiers – 23%
♦ réseaux sociaux - 18%
* pourcentage d'entreprises signalant des fuites par ce canal
50% des entreprises ont perdu des données personnelles.
Parallèlement, une entreprise sur quatre (26 %) a également perdu des contrats financiers.
Et un sur quatre (25 %) – réglementation interne.
* Les données sont la proportion d'entreprises qui ont connu une fuite sur chaque canal. Une entreprise peut avoir connu des fuites par plusieurs canaux, de sorte que le montant d'intérêt dépasse 100. Les statistiques sont basées sur l'analyse de 650 petites et moyennes entreprises.