Безопасность требует жертв. Почему тем, кто ищет идеальный мессенджер, разочарование гарантировано
Ежедневно мы отправляем сотни сообщений, даже не задумываясь, что происходит с ними на самом деле. Кто-то выбрал мессенджер осознанно, другие — по совету ...
Ежедневно мы отправляем сотни сообщений, даже не задумываясь, что происходит с ними на самом деле. Кто-то выбрал мессенджер осознанно, другие — по совету друзей, а третьи — ради красочных стикеров. Снаружи все они похожи, но за иконками на экране скрываются два подхода, которые по-разному отвечают на один и тот же вопрос: что важнее — безопасность или удобство? Кто из них прав и какую цену вы платите за свой выбор?
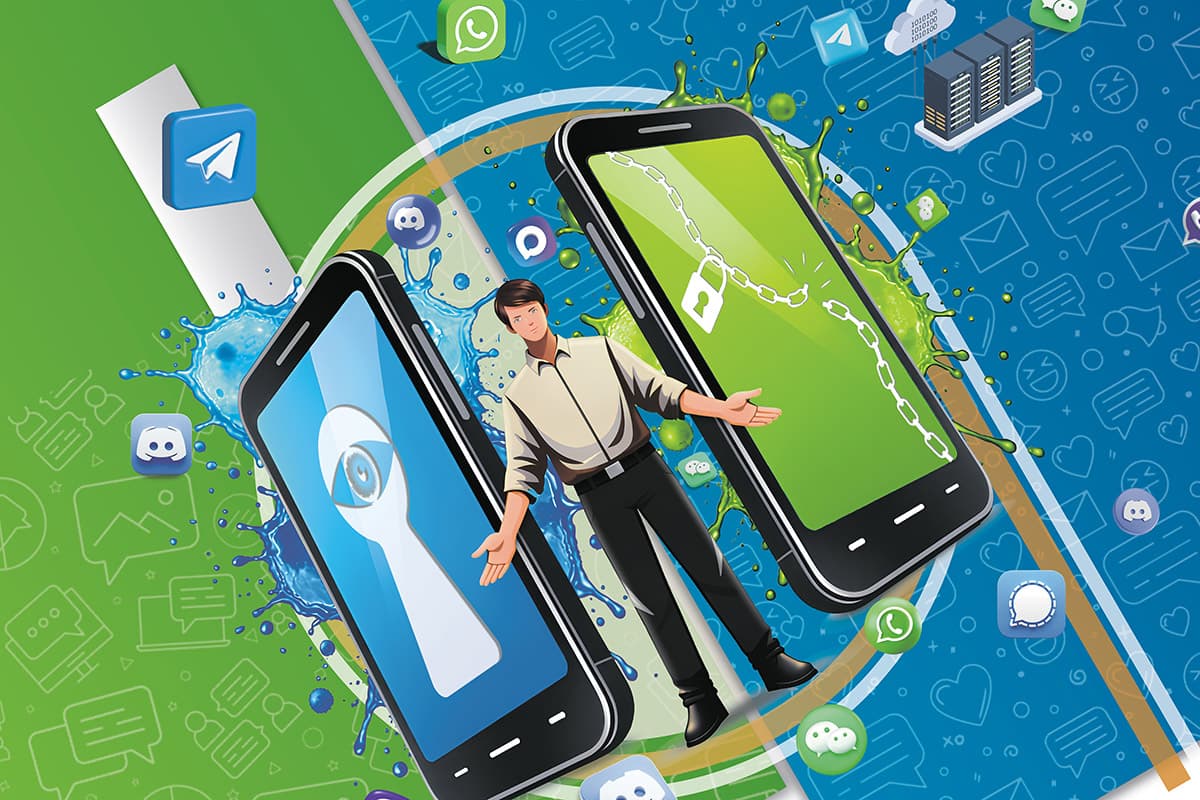
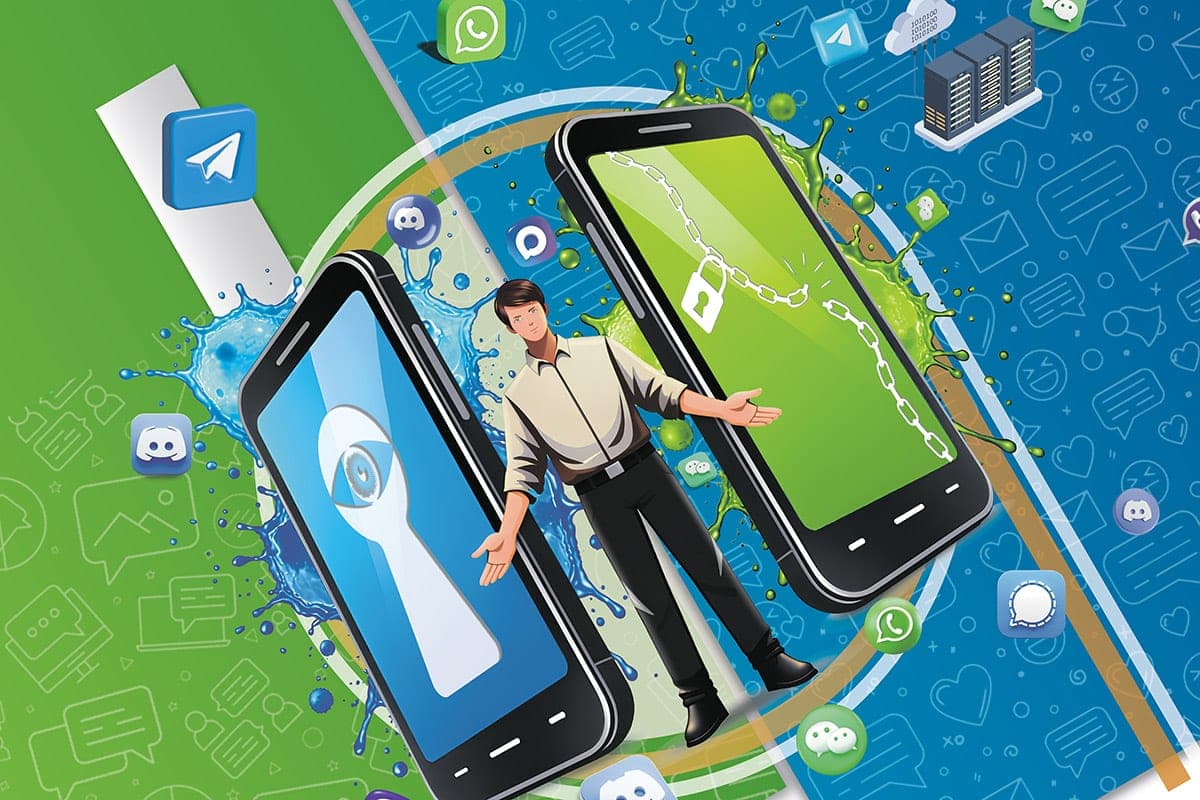
Палка о двух концах C одной стороны, «синие». Это так называемые облачные мессенджеры, где вся переписка хранится на серверах, а доступ к ней открыт с любого устройства. Удобство пользователя — превыше всего. Telegram, Discord, MAX, WeChat — все они строятся вокруг этой идеи.
С другой — «зеленые». В их картине мира переписка существует только на конечных устройствах и защищена так, что ее не прочитают даже разработчики. WhatsApp, Signal и Viber делают ставку на приватность, даже если это и ограничивает функционал. По ту сторону кнопки Вся система цифровой приватности держится на доверии. Но оно не возникло из воздуха: IT-гиганты годами упаковывали сложные технологии в обертку понятных терминов, чтобы мы могли нажать «Отправить», даже не задумываясь.
Главная фишка «зеленых» — сквозное шифрование. Для пользователя все просто: сообщение шифруется у отправителя и расшифровывается у получателя. Сервер мессенджера выступает только в роли почтальона, который не знает, что лежит в запечатанном конверте. А если он сунет туда пальцы, то получит лишь бессмысленный набор «кракозябр».
За этой «простотой» стоят километры математических вычислений, инженерных страданий и компромиссов. Пока вы выбираете смайлик, устройства договариваются об общем «секрете». Задача не из легких: сообщение нужно спрятать от провайдера, мошенников, ЦРУ, рептилоидов с Марса и прочих ужасов, порожденных человеческой паранойей.
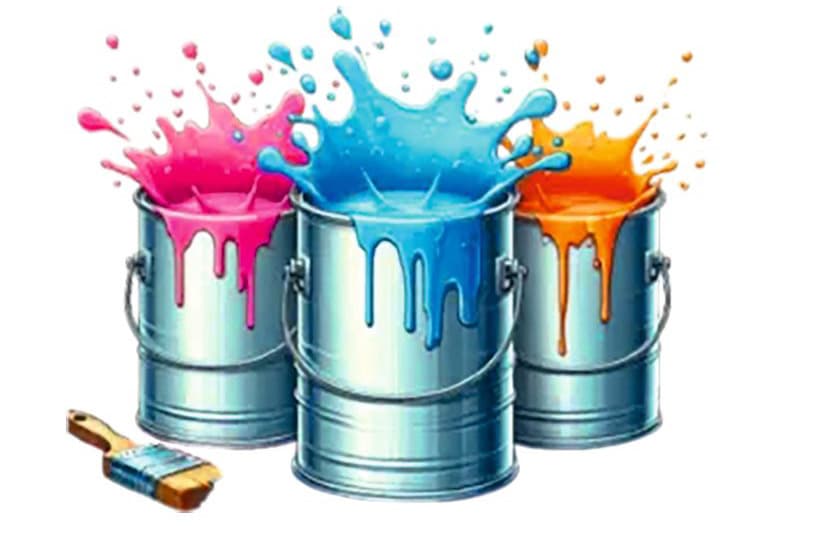
Самый надежный способ получить общий секретный ключ по открытому каналу, не передавая его напрямую, — использовать протокол Диффи-Хеллмана на эллиптических кривых. Чтобы не углубляться в математику, студентам технических вузов этот процесс объясняют через наглядную метафору смешивания красок. Представьте, что Петя и Вася хотят покрасить забор. Они публично договариваются о желтом цвете и берут себе по банке. Каждый тайком подмешивает туда еще один: Петя — красный, Вася — синий. Затем ребята передают друг другу смеси через почтальона Колю: Петя отправляет оранжевую, Вася — зеленую. После обмена Петя добавляет красный в зеленую смесь, а Вася — синий в оранжевую. Поскольку порядок смешения красок не играет роли, оба получают идентичный коричневый цвет, который и становится их общим секретом. Смешивание работает как односторонняя функция — получить новый цвет легко, но выделить из него исходные компоненты практически невозможно. Поэтому почтальон Коля, доставляющий запечатанные посылки с красками, не узнает, каким получится итоговый цвет.
Итак, ключ благополучно согласован. Но шифровать каждое сообщение этим же методом очень затратно: асимметричная криптография требует колоссальных вычислительных ресурсов. Но на помощь приходят симметричные алгоритмы, где один и тот же ключ используется и для шифрования, и для расшифровки.
Технически это выглядит так: сообщение разбивается на кусочки, и каждый проходит через серию математических преобразований. Эти операции повторяются многократно, создавая на выходе нечитаемое месиво. Без ключа восстановить исходное сообщение практически невозможно.
Дальше — больше. Как телефон вообще понимает, что шифрует сообщение для друга, а не для хакера, подменившего адрес сервера? Приходится по доверенному каналу сверять цифровые отпечатки ключей — эдакие криптографические ДНК каждого устройства.
Сверху инженеры добавили дополнительный слой защиты Perfect Forward Secrecy: даже если злоумышленник взломает ключ сегодня, он не расшифрует ваши вчерашние сообщения, потому что для каждого сеанса создается уникальный «одноразовый» ключ.
В групповых чатах все усложняется. Создается единый групповой ключ и рассылается участникам. Если кто-то покидает или вступает в беседу, групповой шифр должен автоматически обновиться. Бывшие участники теряют доступ к новым сообщениям — у них нет актуального ключа. У новых, напротив, никогда его и не было, поэтому прошлая переписка для них закрыта. Легенда о безопасности Когда WhatsApp в 2016 году включил сквозное шифрование для миллиарда пользователей, то никто ничего не заметил. Ключевую роль сыграла не криптография, а психология. Людям не пришлось самим копаться в настройках — они увидели зеленый замочек, услышали слово «безопасно» и успокоились. В нюансы, конечно же, никто не вникал.
Пользователей убедили, что сквозное шифрование — это надежный щит. Но вот защищает он только содержимое сообщения в момент отправки. Шифрование бессильно, когда данные утекают через незащищенные резервные копии. Допустим, купили вы новый телефон и перекинули данные со старого через iCloud или Gdrive: теперь Apple и Google могут их прочитать.
Не защищает оно и от шпионских программ, которые могут прочесть сообщения прямо с экрана смартфона до всей этой криптографической «магии».
И самое главное — сквозное шифрование не скрывает метаданные. Помните почтальона, который не может прочесть зашифрованное письмо? Однако сам конверт у него в руках. Кто, кому, когда, куда, как часто и с какого IP-адреса — все это выведено на нем жирным шрифтом.
Любое действие в мессенджерах, будь то просмотр сообщения или отправка эмодзи, генерирует эти данные. Их невозможно полностью скрыть, технически они нужны только серверу, чтобы сообщение не заблудилось по пути к адресату.
По отдельности эти разрозненные кусочки информации ни о чем не скажут, но собранные воедино они складываются в цифровой портрет личности. Если его проанализировать, то можно с высокой точностью определить не только ваш социальный круг, но и политические предпочтения, религиозные взгляды и даже интимные аспекты жизни — просто потому, что вы кому-то что-то написали в определенное время.
Злоумышленники и даже маркетологи быстро смекнули: нет смысла тратить ресурсы на получение доступа к переписке, когда открытые данные — контакты, время активности, геолокация и прочее — говорят о человеке больше, чем он сам способен написать за всю жизнь. К тому же люди по своей природе не всегда правдивы. А вот их поведенческие паттерны никогда не врут.
Приведу простой пример. Вы не трубите на каждом углу о своей личной жизни, не ведете соцсети и блоги, но телефон все равно знает, кто вы. Каждое утро ровно в 07:00 вы заходите на канал с местными новостями — значит, вы живете в этом городе. В будние дни телефон видит, что вы подключены к одной и той же вышке сотовой связи — ага, вот и ваше место работы. В 13:00 вы кидаете сообщение в чат для десятка контактов и через пару минут получаете отклик от троих — а алгоритм уже построил карту вашего общения: во сколько обедаете, с кем на связи, их распорядок дня и привычки. Вечером и ночью координаты упираются в один и тот же район, а телефон цепляется за знакомый Wi-Fi — понятно, здесь ваш дом. В это же время в той же точке горят еще несколько устройств — скорее всего, ваши близкие. Каждые выходные геолокация и время активности дружно смещаются — вы всей семьей едете на дачу. Взять все по отдельности — и вроде бы ерунда. Но в совокупности многое можно узнать о человеке: где живет, работает, когда ест, с кем общается, куда ездит. Все это без единого прочитанного сообщения. Жутковато, правда? А что у «синих»? Когда вы отправляете сообщение, например, через Telegram, оно не просто доставляется адресату — оно оседает на серверах. Да, компания может поклясться, что не будет его читать, но физически может это сделать. Они просто говорят: «Мы позаботимся о вашем удобстве, а вы доверьтесь нам». И все соглашаются.
Синхронизация между устройствами, веб-версии, облачные бэкапы — все это работает только потому, что сервер имеет доступ к содержимому. Потеряли телефон? Не проблема. Хотите войти с планшета? Да пожалуйста. Все подгрузится автоматически.
Согласитесь, это очень удобно. Более того, это создает привязанность. Когда за плечами годы переписки, которая живет в облаке, вы не уйдете в мессенджер с полным сквозным шифрованием просто потому, что он не сможет сохранить то, что у вас уже есть. Иногда «синие» могут играть на поле «зеленых». Сквозное шифрование там тоже есть, но это скорее экзотическая опция, о которой большинство даже не догадывается. По умолчанию она выключена, а переключатель спрятан где-то на задворках настроек — на пятой вкладке в заднем ряду слева. А это значит, что 99 процентов всех чатов живет на сервере. Все эти «удобства» делают нас уязвимыми. В один миг данные миллионов могут оказаться в открытом доступе. Не разрозненные зашифрованные фрагменты или ошметки метаданных, а вся история фотографий, видео, голосовых и текстовых сообщений. Географическая плоскость
И давайте не будем забывать про юрисдикцию. Кому принадлежат серверы, в какой стране они находятся, каким законам подчиняется компания — от этого напрямую зависит, кто и как может получить доступ к вашим данным.
WhatsApp, Discord и Signal находятся под полным контролем США. Это означает, что по запросу американских спецслужб в рамках закона о негласном наблюдении в целях внешней разведки FISA и закона о правомерном использовании данных за рубежом CLOUD Act они обязаны передавать все данные, которые у них имеются. И вот это — ключевой момент.
Например, архитектура того же Signal строится вокруг принципа крайне ограниченного сбора данных. Годами ФБР трясут разработчиков, требуя «слить» инфу. Но из года в год единственная информация, которую они получают, — это метки времени регистрации пользователя и его последнего подключения к сервису. А больше ничего не хранится. В отличие от Meta — владельца WhatsApp, которая собирает намного более значительный объем метаданных и к тому же постепенно отказывается от сквозного шифрования в своих продуктах. Недавно в интернете бурно обсуждали громкий случай — якобы ФБР взломали переписку Signal. В ходе судебного процесса о нападении на иммиграционный центр в Техасе американским спецслужбам действительно удалось извлечь сообщения в мессенджере с iPhone одного из обвиняемых. Но Signal оказался не при делах. Просто в операционке Apple есть фича, которая по умолчанию сохраняет содержимое всех уведомлений во внутренней базе данных телефона. Telegram же позиционирует себя как «мессенджер мира». Но формально выбрал юрисдикцию ОАЭ, чтобы не попасть под прямой контроль, например, США. Но даже Дуров неоднократно признавал, что взаимодействует с властями стран в рамках местного законодательства. И думается мне, бессонные ночи в парижских казематах под хруст французской булки только расширили Павлу горизонты сотрудничества. Дорога без компаса
Мы неизбежно жертвуем либо частью своего комфорта, либо частью своей приватности. И главный вопрос сегодня звучит не «что лучше?», а «кому я готов доверять больше — технологиям, отдельной компании или только самому себе?»
Ирония в том, что даже самая совершенная защита разбивается о человеческую невнимательность, а единственный по-настоящему безопасный мессенджер — это тот, где нет кнопки «отправить». Все остальное — лишь вопрос цены, которую вы согласны заплатить за возможность общаться.
УТЕЧКИ ВОЕННЫХ ПЛАНОВ
Первопроходцем в мире сквозного шифрования стал TextSecure, вышедший в мае 2010 года. И вы о нем наверняка не слышали. В 2015‑м этот небольшой стартап получил новое имя и с тех пор известен как Signal. Да-да, тот самый, любимый защищенный мессенджер Дональда Трампа. Правда, судя по утечкам военных планов, пользоваться им тоже надо с умом.
Великобритания с ее законом Online Safety Act 2023 под предлогом борьбы с запрещенным контентом требует, чтобы мессенджеры имели «дыры» для доступа спецслужб. Signal и WhatsApp даже угрожали уходом с рынка страны в случае принудительного исполнения этих требований. Похожие законы есть во Франции, Швеции и других странах Евросоюза. Все хотят такую защиту, которую спецслужбы могли бы обойти, а хакеры — нет. Но когда создаешь черный ход для «хороших», его обязательно найдут и «плохие».
Топ-5 каналов утечек информации малого и среднего бизнеса по распространенности за 2025 год
♦ мессенджеры — 58 %
♦ почта — 49 %
♦ съемные устройства — 28 %
♦ облачные хранилища, файлообменники — 23 %
♦ соцсети — 18 %
* доля компаний, зафиксировавших утечки по данному каналу
50 % компаний потеряли персональные данные.
При этом каждая четвертая компания (26 %) потеряла еще и финансовые договоры.
А еще каждая четвертая (25 %) — внутренние регламенты.
* Данные — это доля компаний, столкнувшихся с утечкой по каждому из каналов. Одна компания могла столкнуться с утечками по нескольким каналам, поэтому сумма процентов превышает 100. Статистика получена от «СерчИнформ» и основана на анализе 650 организаций малого и среднего бизнеса.